RGPD: ouverture de session
Les normes d’accès à l’application ont été durcies depuis la version 4 d’EQUISIS afin de répondre au niveau de sécurité requis par le RGPD. Retrouvez ici la liste des évolutions concernant l’ouverture d’une session utilisateur.
Mot de passe
- Vous êtes désormais obligé de changer le mot de passe par défaut des utilisateurs Administrator et User.
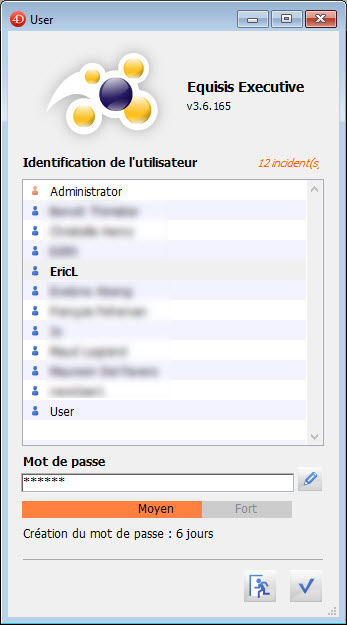
- Modifiez votre passe en cliquant sur le bouton

- Une réglette vous informant sur la qualité du mot de passe est désormais affichée :
- Fort :
- minimum 10 caractères
- min. 3 lettres minuscules
- min. 2 lettres majuscule
- min. 2 chiffres
- min. 2 caractères spéciaux
- Moyen :
- min. 6 caractères
- min. 1 lettre minuscule
- min. 1 lettre majuscule
- min. 1 chiffre
- min. 1 caractère spécial
- Faible : ne répond pas aux exigences ci-dessus.
- Fort :
- En dessous de la réglette s’affiche également le nombre de jours écoulés depuis la création du mot de passe. Nous vous recommandons de le changer régulièrement.
- Chaque introduction d’un mot de passe erroné sera suivie d’un temps d’attente grandissant avant une nouvelle tentative.

Responsable RGPD
L’utilisateur défini en tant que Reponsable RGPD verra en orange, dans la fenêtre de connexion, le nombre d’incidents de sécurité en attente de validation (1 incident = 1 tentative d’accès échouée à partir de la 3ème dans une même session).
Remarque
Pour plus de détails sur ces incidents, le Responsable RGPD devra consulter les logs d’événement via Administration > Préférences > onglet RGPD > onglet Log EVENT. En revanche, pour valider ces incidents et donc remettre le compteur à 0, il devra cliquer sur le bouton Valider les incidents de connexion
Source d'origine : https://doc.equisis.be/base-de-connaissance/rgpd-ouverture-de-session/